如何应对车联网网络和数据安全检查
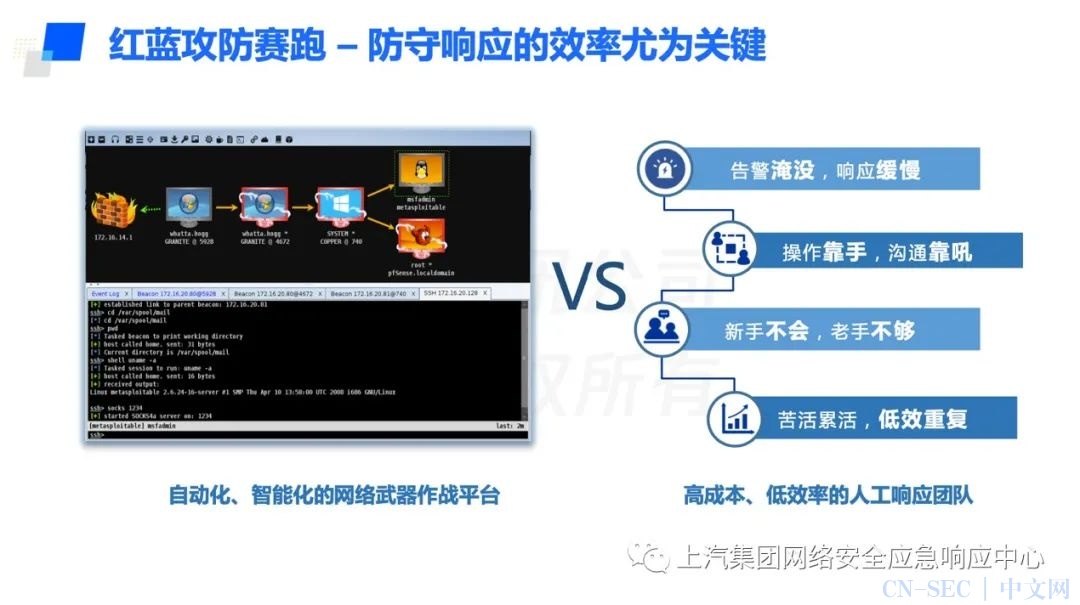
近日,上海市通信管理局下发《关于开展车联网网络和数据安全专项检查的通知》(下文简称《通知》)。为了指导集团车联网企业做好网络和数据安全自查工作及车联网网络安全攻防演练相关准备,上汽集团网络安全应急响应中心(SAIC-SRC)于6月17日举行...
近日,上海市通信管理局下发《关于开展车联网网络和数据安全专项检查的通知》(下文简称《通知》)。为了指导集团车联网企业做好网络和数据安全自查工作及车联网网络安全攻防演练相关准备,上汽集团网络安全应急响应中心(SAIC-SRC)于6月17日举行...
0x01 漏洞介绍 Confluence为团队提供一个协作环境。在这里,团队成员齐心协力,各擅其能,协同地编写文档和管理项目。从此打破不同团队、不同部门以及个人之间信息孤岛的僵局,Confluence真正实现了组织资源共享。通过...
漏洞公告 安恒信息CERT监测到国外安全研究员披露了Apache Struts的OGNL表达式注入漏洞(CVE-2021-31805)的攻击代码,攻击者可利用该漏洞从OGNL实现沙盒逃逸完成命令执行,目前Apache Struts官方已发布...
漏洞名称:Spring框架远程命令执行漏洞 组件名称:Spring Framework 影响范围: Spring Framework 5.3.x< 5.3.18 Spring Framework 5.2.x< 5.2.20 漏洞...

0x00 漏洞情况 Spring Framework框架存在远程代码执行漏洞,未经授权的远程攻击者可构造恶意请求在目标系统上执行任意代码,此漏洞为Spring framework远程代码执行漏洞(CVE-2010-1622)的绕过利用。 0...
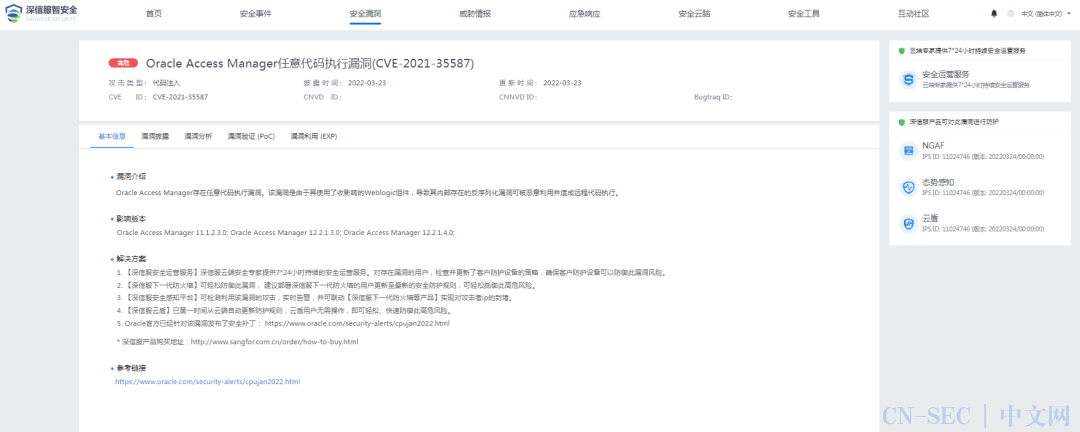
漏洞名称: Oracle Access Manager 未授权远程代码执行漏洞 组件名称: Oracle Access Manager 影响范围: Oracle Access Manager 11.1.2.3.0 Oracle Acce...
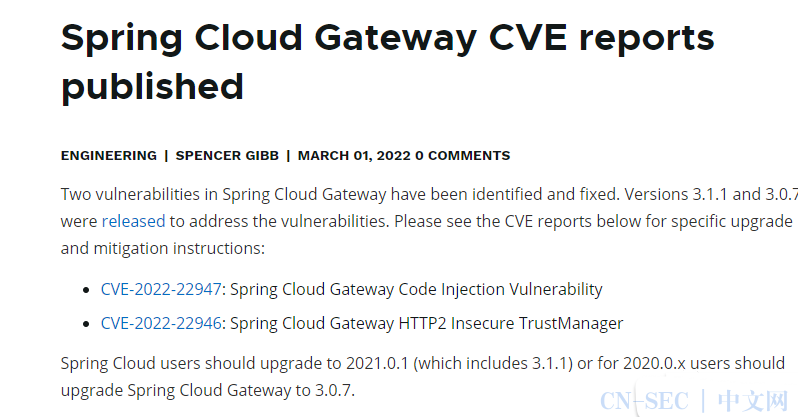
大家好,我是冰河~~ Spring Cloud 突发漏洞 Log4j2 的核弹级漏洞刚告一段落,Spring Cloud Gateway 又突发高危漏洞,又得折腾了。。。 2022年3月1日,Spring官方发布了关于Spring Clou...
曾经臭名昭著的僵尸网络Emotet在2021年初被全球执法部门重拳出击后消失了一段时间,如今,它已卷土重来,而且势头凶猛。据Securityaffairs等网站消息,Emotet自去年11月复出以来发展迅猛,已经感染了约13万台主机,遍布1...
无法提供摘要。这是一篇受保护的文章。

本文来自:微步在线威胁情报通报 编号: TB-2022-0021 报告置信度:90 TAG: 软件供应链攻击 macOS navicat 投毒 APT 攻击 Winnti TLP: 红 (仅限接受报告的组织内部使用) 日期: 2022-02...
 phpStudy内置Nginx组件存在文件解析漏洞2020-09-03
 德国黑客利用 Pastebin 网站传播 Houdini 蠕虫病毒2017-05-28
 黑客组织 APT32 展开多项网络间谍活动,或有越南政府背景2017-05-17
 htaccess2nginx配置文件转换2020-06-16
 维基解密泄露第七八批民主党邮件,波德斯塔淡定做饭2016-10-15

 微慑管理员


 青云网