
思科会议服务器客户端存身份验证绕过漏洞,允许攻击者冒充合法用户
周三思科对企业视频会议产品发布了一个更新,修复会议服务器客户端身份验证绕过漏洞(CVE-2016-6445)。该漏洞是由于可扩展消息与存在协议(XMPP)服务不正确地处理过时的身份验证方案,允许未经身份验证的远程攻击者伪装成合法用户访问系统...
周三思科对企业视频会议产品发布了一个更新,修复会议服务器客户端身份验证绕过漏洞(CVE-2016-6445)。该漏洞是由于可扩展消息与存在协议(XMPP)服务不正确地处理过时的身份验证方案,允许未经身份验证的远程攻击者伪装成合法用户访问系统...
 DarkHotel APT 再次回归,利用新技术针对朝鲜政府雇员开展间谍活动2017-07-22
 pythonの清除HTML元素代码@vulsee.com2022-07-14
 登录加密算法破解秘籍2017-12-05
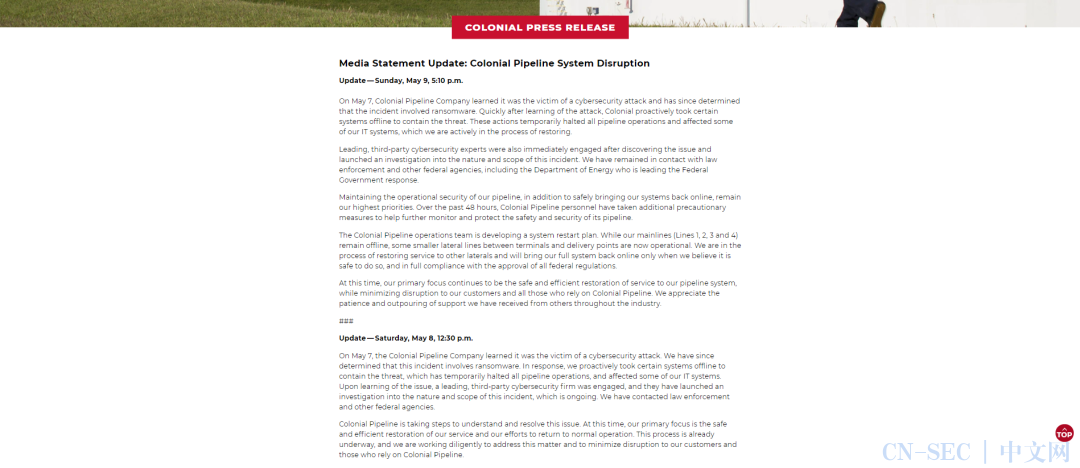 行业动态|从美油管运营商被勒索事件浅谈安全行业 -- vulsee.com2022-03-17
 数据库全库搜索方法2020-09-30
 知名搜索引擎 Ask.com 服务器日志意外公开,泄漏 237.9GB 搜索记录2017-04-09
 记录下某phpcms漏洞挖掘-vulsee.com2021-06-30

 M帅帅


 青云网